
微软自2022年10月1日起将永久停用基本身份验证方式,我们建议您尽快更换使用基本身份验证的客户端,不再继续使用基本身份验证的方式。如果因一些业务或测试需要,在全面关闭基本身份验证(2022年10月1日)前,如果您不希望您的租户被自动关闭基本身份验证,可以按照此文档中的步骤请求豁免。该豁免将于2022年10月后失效。
一、信息背景:
作为一种设置简单的身份验证方式,基本身份验证(也称旧式身份验证)一直被多种应用程序广泛使用,来完成到服务器、服务和API结点的连接。
基本身份验证特点:
1. 请求连接时会发送用户账号和密码
2. 凭据会保存在存储或设备上
3. 凭据更容易被恶意捕获
4. 增加了用户身份被盗风险
二、为迎接Exchange Online新式身份验证,自2022年10月1日起,对所有已使用基本身份验证的租户,将永久停用基本身份验证方式,对于所有租户的停用过程会陆续完成;由世纪互联运营的Office 365服务的租户将于2023年3月31日起全面关闭基本身份验证。
可能的影响及范围:
Exchange ActiveSync(EAS)
POP
IMAP
Remote PowerShell
Exchange Web Serices(EWS)
Offine Address Book(OAB)
Outlook for Windows/Mac
对尚未使用SMTP AUTH的租户,SMTP AUTH也将被关闭
以上协议的基本身份验证关闭后,使用这些协议的任何客户端(用户应用、脚本、集成等)都将无法连接Exchange Online。
三、处理方式:
建议您详细参考以下说明检查目前Exchange Online服务的状态,并参考配置文档完成相关配置。于此同时我们建议您参考并启用多因子验证(MFA)、通过条件访问(Conditional Access) 策略以及Microsoft Defender for Office 365等服务,进一步强化安全性。
确认是否会受到影响:
1. 检查消息中心通知
2. 检查Azure Active Directory登录日志
3. 查看Outlook客户端连接状态;
4. 在移动设备上尝试使用新式身份验证登录
处理方式:
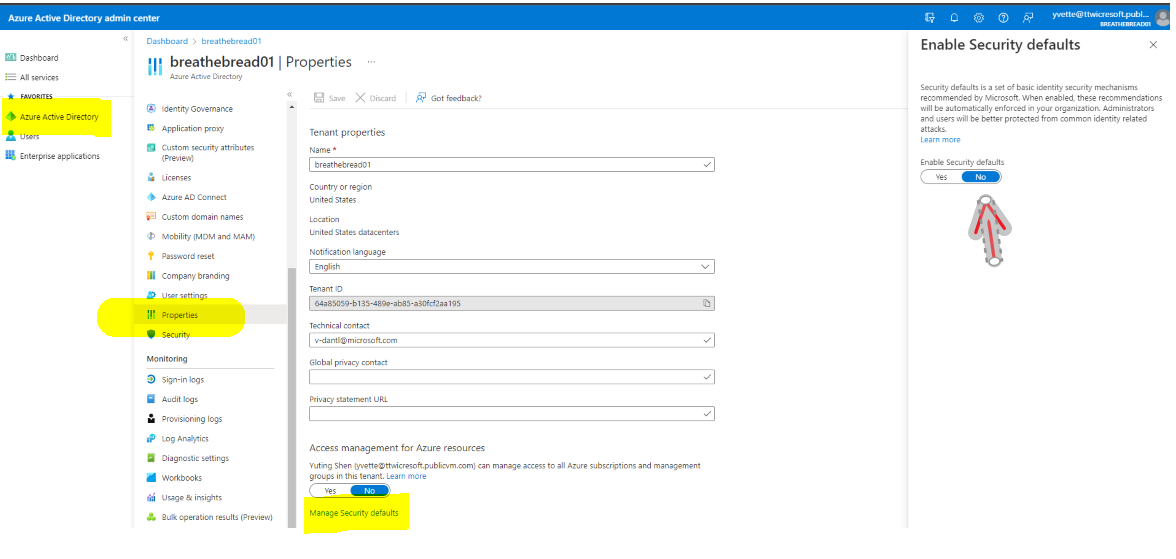
1.建议您先关闭安全默认值:
登录:https://aad.portal.azure.com/ ----点击 Azure Active Directory ---- 点击属性----点击管理安全默认值---关闭安全默认值
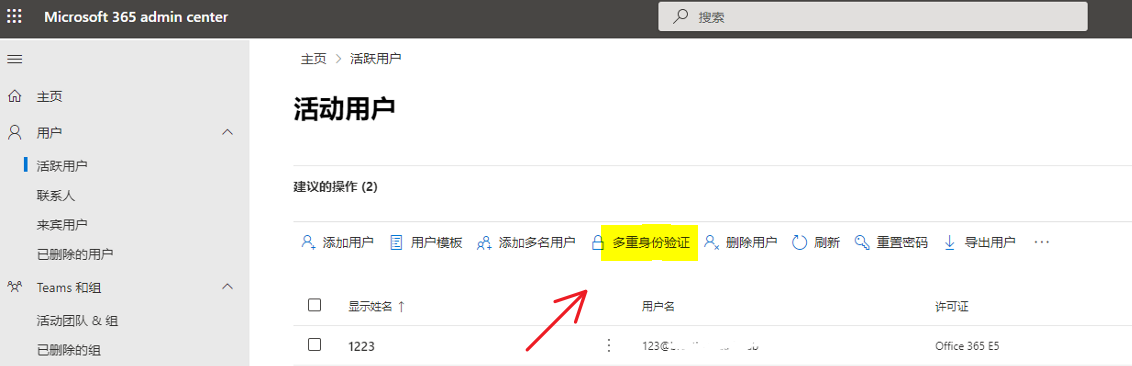
2. 关闭多重身份验证:登录管理员中心:https://admin.microsoft.com/-----选择多重身份验证----选择用户禁用多重身份验证
3. 创建身份验证策略,针对具体的协议和用户/组,关闭基本身份验证(最佳方法)
4. 在目录中启用新式身份验证(2017年8月1日以后创建的目录已默认启用)
参考在目录中启用新式身份验证中的步骤为您的Azure目录启用新式身份验证。
为Exchange Online启用新式身份验证
5. 变更代码
如果您使用受影响的协议编写自己的代码,请更新代码,使用OAuth 2.0,或Graph API。
如果您使用的第三方应用程序在使用这些协议,请联系该第三方应用的开发人员。更新程序,以支持OAuth 2.0验证,或帮助用户切换到使用OAuth 2.0验证的应用程序。
对不同的客户端进行相应调整
协议/服务 | 受影响的客户端 | 调整项 | 参考文档/备注 |
Outlook | 适用于Windows和Mac的所有Outlook版本 |
✓ 适用于Windows的Outlook升级到2013或更高版本 ✓ 适用于Mac的Outlook升级到2016或更高版本 ✓ 如果使用适用于Windows的Outlook 2013,请通过注册表项启用新式身份验证
| 为Outlook启用新式身份验证 |
EWS | EWS托管API应用程序-用于访问邮箱和日历数据 |
✓ 修改EWS应用程序代码,使用OAuth新式身份验证访问Exchange Online ✓ 2018年7月开始不再有EWS的功能更新。强烈建议使用基于Graph API的应用程序
| 使用OAuth 对EWS 应用程序进行身份验证| Microsoft Docs Outlook 邮件API 概述-Microsoft Graph | Microsoft Docs |
远程PowerShell | Exchange管理员 委派的管理员权限 自动化管理工具 |
✓ 使用Exchange Online V2 PowerShell 模块 ✓ Azure Cloud Shell 中的PowerShell
| 详细了解EXO V2 模块的自动化和基于证书的身份验证支持 |
POP、IMAP和SMTP AUTH | 已配置为使用POP3和IMAP4的客户端应用程序 |
✓ 使用OAuth 身份验证与IMAP、POP 或SMTP 协议连接来访问用户的电子邮件数据 ✓ 迁移到其他协议,POP3和IMAP4 提供对Exchange Online 的基本电子邮件功能的访问,但不提供丰富的电子邮件、日历和联系人管理
| 使用OAuth 对IMAP、POP 或SMTP 连接进行身份验证| Microsoft Docs(Outlook客户端不支持OAuth for POP 和IMAP) |
Exchange ActiveSync (EAS) | 苹果、三星等移动设备原生的电子邮件应用 |
✓ 使用适用于iOS和Android的Outlook应用或其他支持新式身份验证的移动电子邮件应用 ✓ 更新应用设置(如果它支持OAuth但被设置为使用基本身份验证)
| 使用原生电子邮件应用连接到Exchange Online的移动设备通常使用EAS协议。 |


